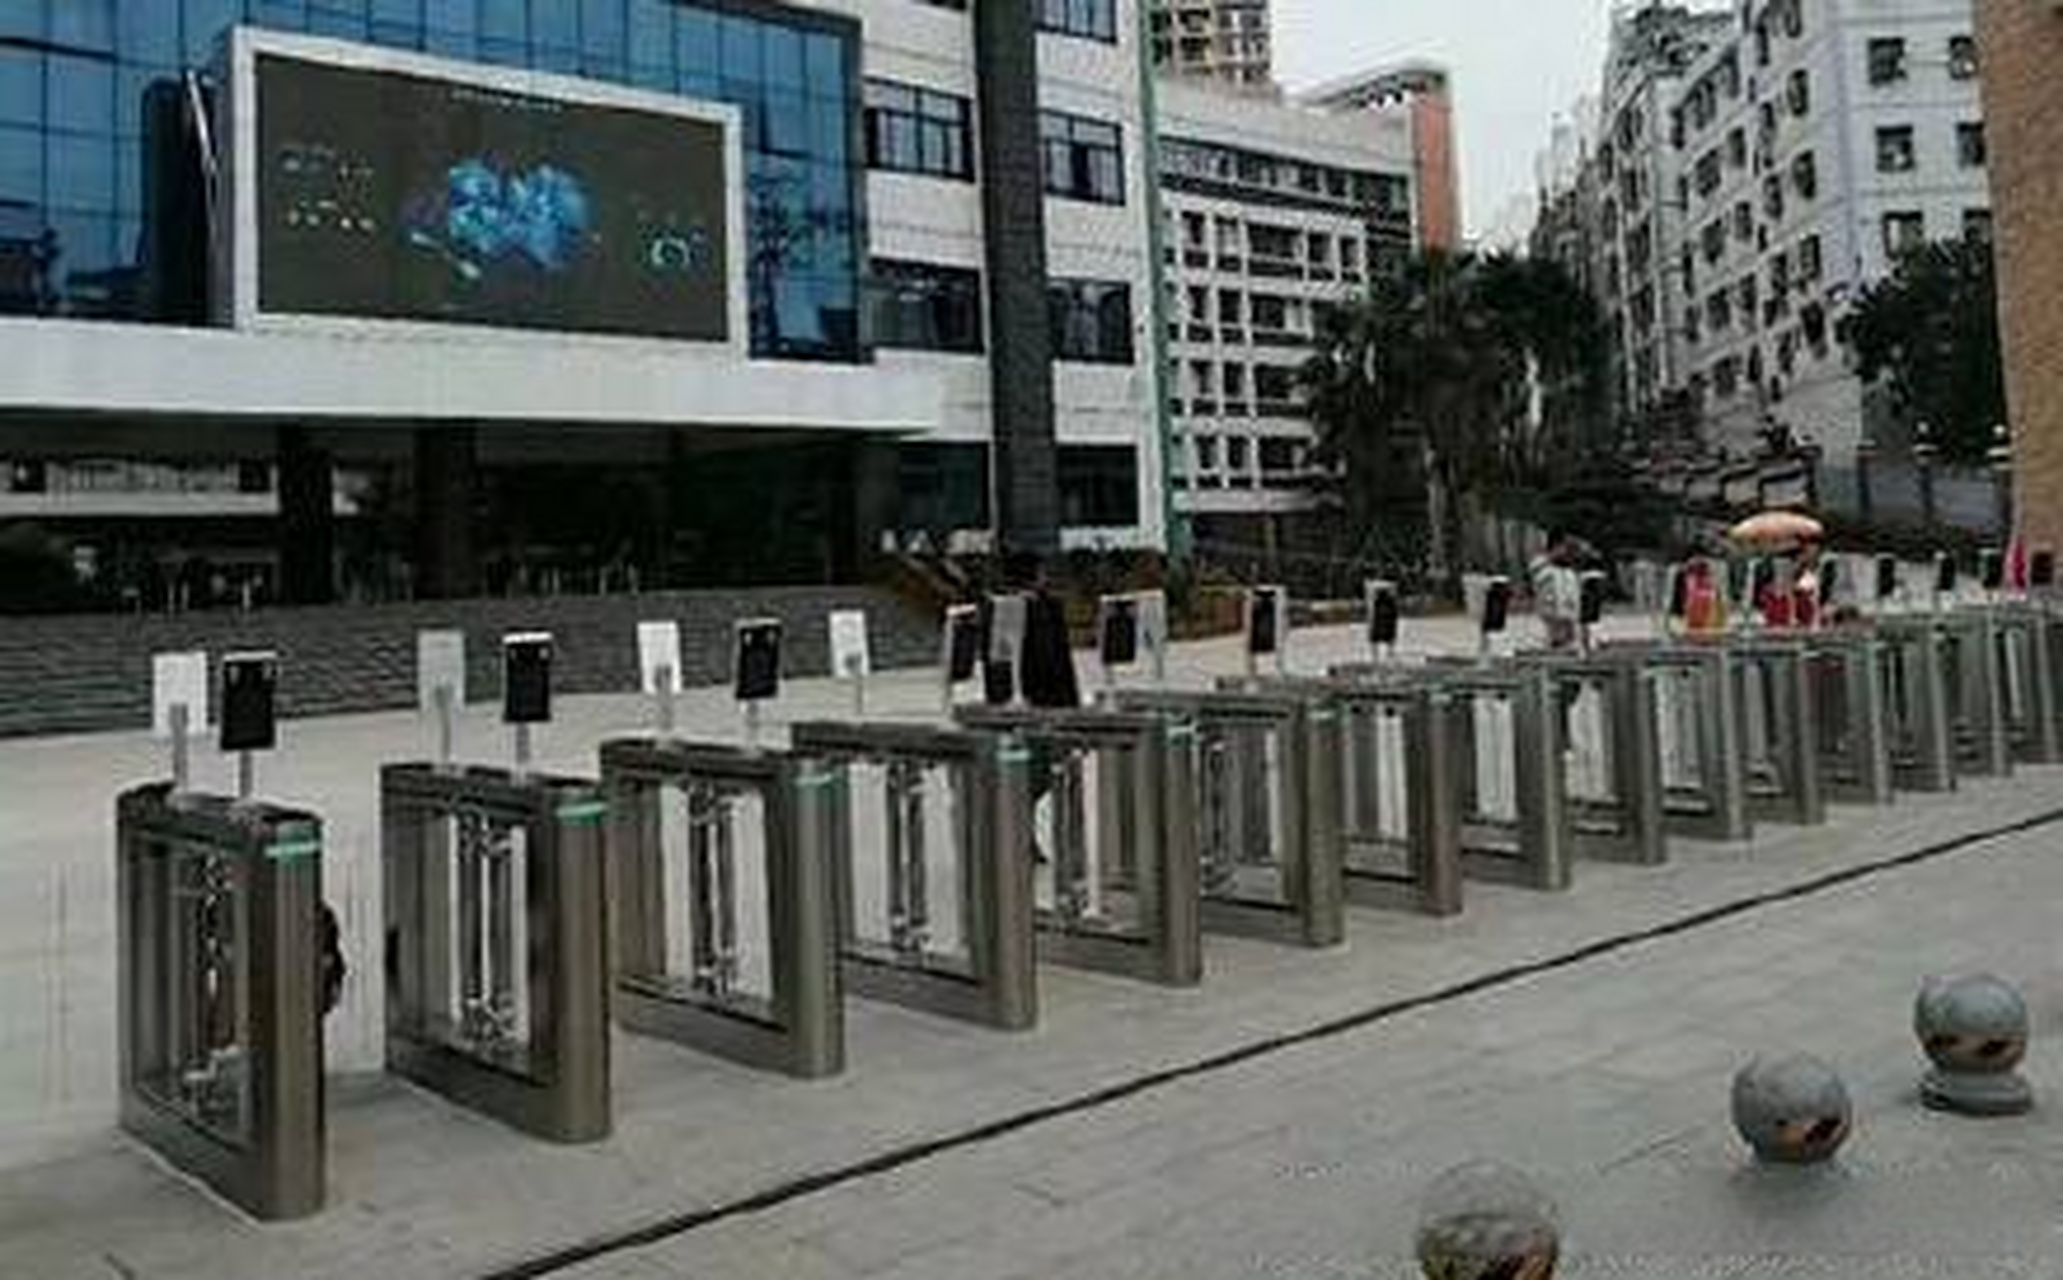
国密智能门禁一卡通系统 以国密算法与国产硬件,重塑门禁考勤新标杆
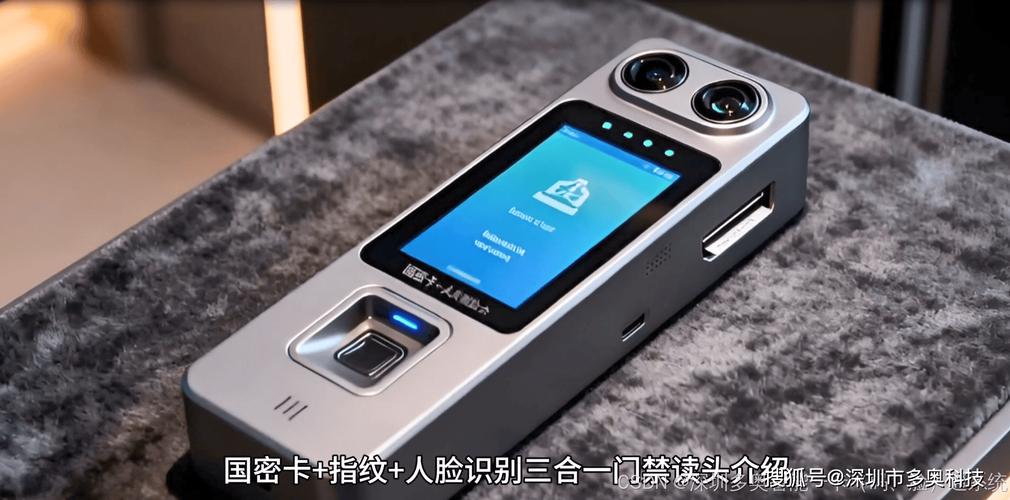
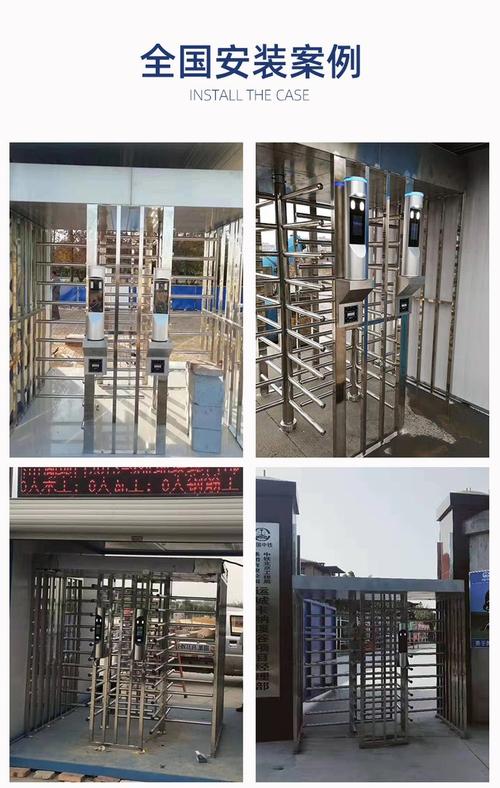
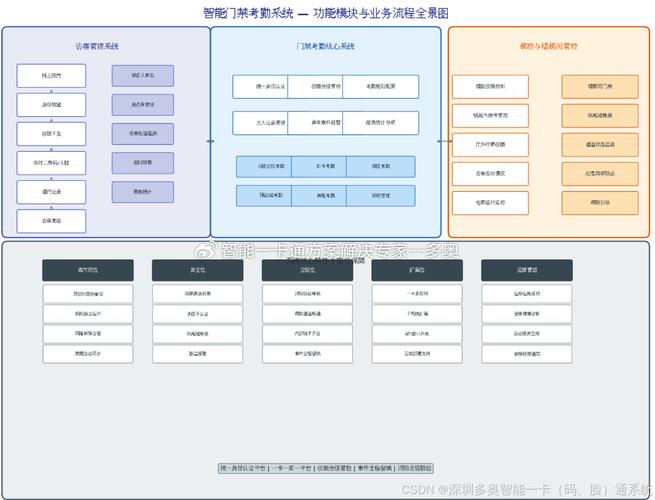
随着信息安全上升为国家战略,关键基础设施与政企园区的物理出入口安全被赋予了更高要求。传统门禁一卡通系统多采用国际通用加密算法(如Mifare Classic的Crypto-1)与进口芯片,存在被复制、破解的风险。而“国密智能门禁一卡通系统”基于国密算法(SM1/SM2/SM3/SM4)与国产硬件平台,实现了门禁、梯控、考勤等多种功能的深度整合,成为当前高安全场景的首选方案。\n\n### 一、核心基石:国密算法与国产硬件\n\n1. 国密算法底座\n 系统采用国家密码管理局认证的SM2(非对称加密)、SM3(哈希算法)、SM4(对称加密)算法族。其中,SM4用于卡片与读卡器之间的数据加密交互,SM2用于设备身份双向认证与数字签名,SM3则用于数据完整性校验。相比DES/3DES或AES,国密算法在专利自主、抗量子攻击(逻辑上兼容)及中央密钥管理上更具优势,有效杜绝IC卡被非法复制(如常见的PM3破解设备已无法攻破国密算法对应的CPU卡)。\n\n2. 国产化硬件平台\n 硬件层面采用国产主控芯片(如龙芯、飞腾、华大半导体)及国密安全芯片(内置SM1/SM4硬件加解密引擎),并与统信UOS、麒麟操作系统适配。门禁控制器、读卡器、梯控联动模块从设计、流片到封装均在国内完成,消除供应链断供及后门漏洞风险。终端支持国密CPU卡、国密PSAM卡、手机NFC/蓝牙虚拟卡等多种介质。\n\n### 二、系统架构与功能融合\n\n的一卡通系统通常采用“平台+边缘+终端”三层架构:\n\nn 上层:国密一卡通管理平台,含密钥管理系统、人员信息库、权限配置、报表引擎;\nn 边缘层:国密门禁控制器、梯控控制器、考勤终端,负责实时加解密、数据清洗与断网续传;\nn 终端层:读卡器、人脸/指纹复合终端、电梯楼层扩展板。\n\n在此架构上,一张国密CPU卡(或生物特征)即可实现:\n\nn 门禁控制:刷卡/刷脸后,终端与控制器通过SM2证书互认并动态生成会话密钥(Ephemeral Key,类似TLS 1.3逻辑),开门记录及图片实时回传且数字签名防篡改。\nn 梯控管理:刷卡后电梯自动点亮对应楼层,防止闲杂人员串层。系统采用总线或LoRa无线与主控联动,支持高峰期置位消防等策略。\nn 考勤管理:三班倒、多区域考勤数据汇总,若为线上请假系统可实时对接。考勤结果的哈希值写入区块链存证接口(可选),增加可信溯源。\n\n}
如若转载,请注明出处:http://www.trtfp.com/product/47.html
更新时间:2026-10-05 13:19:20